Информация за повече от 41 000 служители на Министерството на вътрешната сигурност на САЩ (DHS), включително хиляди служители, ангажирани с контрола върху имиграцията, е била публикувана в интернет.
Изтеклите данни съдържат имена, служебни адреси и телефонни номера, както и описания на работата на служителите. Засегнати са хора от Имиграционната и митническа служба (ICE) и Агенцията за митническа и гранична защита (CBP).
Това е третият случай през последните седмици, при който американска държавна институция става обект на изтичане на данни или предполагаема хакерска атака.
Говорител на DHS съобщи, че ведомството е запознато с вероятния пробив и работи за бързото му овладяване.
„Приемаме сериозно всички заплахи за сигурността на нашите служители и ще предприемем необходимото за тяхната защита“, заявиха от министерството. Обществеността ще бъде информирана, когато има допълнителни данни.
Базата е наречена Icepick
До информацията е получила достъп група, наричаща себе си Department of Peace. Журналистката и изследователка в областта на киберсигурността maia crimew и сайтът Distributed Denial of Secrets (DDoSecrets) са публикували базата данни в интернет под името Icepick.
Според публикуваната информация повече от 21 000 от засегнатите служители работят за CBP, а близо 6600 са част от ICE.
Сред данните има и записи за служители на Homeland Security Investigations, Федералната служба за защита и Агенцията за киберсигурност и сигурност на инфраструктурата.
Изтичането разкрива и десетки неизвестни досега наименования на операции, имената на служителите, които са ги ръководили или са участвали в тях, както и част от използваните технологии. Сред посочените доставчици са Cellebrite и Palantir.
От DDoSecrets заявиха, че целта не е била да бъде създаден пълен указател на всички служители на DHS. Според съоснователката на организацията Ема Бест идеята е била „анонимността да бъде заменена с отчетност“.
По думите ѝ данните разкриват кои служители отговарят за тайни операции, издирването на хора, подаващи информация за нередности, разследването на предишния пробив BlueLeaks и програмите за задържане и депортиране.
BlueLeaks е наименованието на мащабно изтичане на американски полицейски данни през 2020 г., част от които също бяха публикувани от DDoSecrets.
Достъпът може да е осъществен чрез Okta
Department of Peace твърди, че е получила достъп до профилите на служителите чрез системата за единен вход Okta. Тя се използва от организации за удостоверяване на самоличността и контрол на достъпа до вътрешни платформи.
От Okta заявиха, че са запознати с твърденията, но нямат доказателства техните системи или данни да са били компрометирани.
Представител на Department of Peace свърза действията на групата с работата на ICE и с изказване на министъра на вътрешната сигурност Маркуейн Мълин, който през юли заявил, че „увеличава натиска“.
През миналия месец групата ShinyHunters атакува системи на ФБР и открадна лична информация за хиляди агенти. През последните дни Федералната избирателна комисия също беше временно изключена от интернет заради предполагаем опит за хакерска атака.
Напрежение около имиграционната политика
Пробивът идва на фона на засилващото се обществено недоволство срещу имиграционната политика на администрацията на Доналд Тръмп и увеличения брой арести и депортации.
Операциите на ICE през тази година многократно са прераствали в насилие. Служители на агенцията са стреляли по повече от 20 души, като най-малко деветима са загинали.
Сред тях са Алекс Прети и Рене Гуд, застреляни от служители на ICE в Минесота, въпреки че не са били обект на задържане.
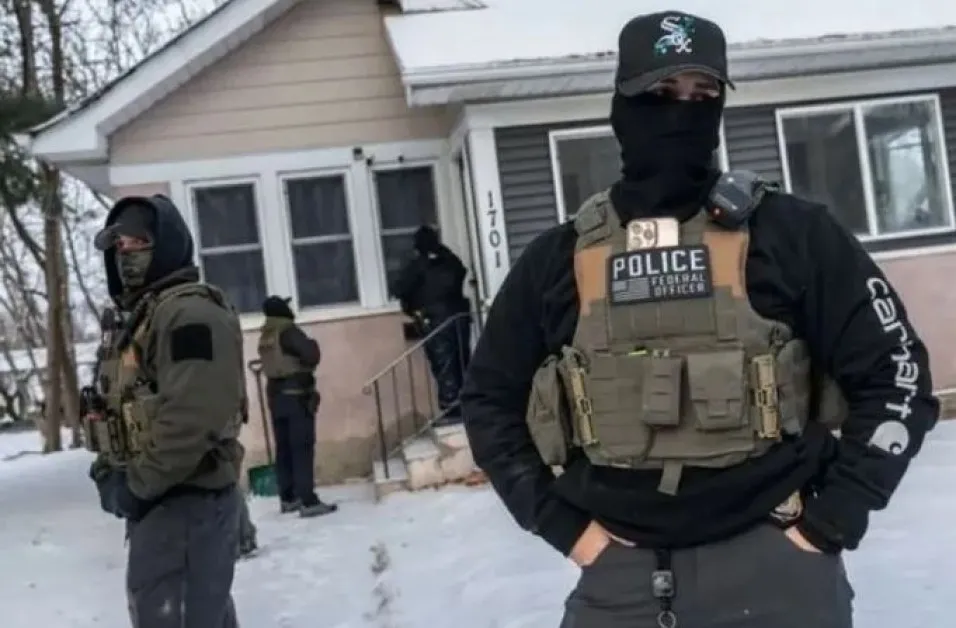
Агенти на ICE често извършват операции с маски и тъмни очила. Американски политици настояват DHS да прилага изискването служителите да се идентифицират при изпълнение на задълженията си.
Според данни на Migration Policy Institute след завръщането на Доналд Тръмп в Белия дом през 2025 г. САЩ са извършили близо един милион депортации. Над 70% от депортираните не са имали криминално досие.

Прочетете още
- 19:59 "Оперирах ги като бебета, днес стават майки": Разказът на уважаван детски хирург от Пловдив
- 18:00 Крадец се покатери по фасада на кооперация в София, ето какво го отказа ВИДЕО
- 16:00 Климатиците под прицел: За втори път откраднаха медните тръби от климатик в София
- 17:01 Твърдят, че мъж се разголва и крещи на спирка в столичния „Люлин"